Hoe registreer en beoordeel ik beveiligingsincidenten?
Een beveiligingsincident registreer je door het direct vast te leggen in een incidentenregister: wat er is gebeurd, wanneer, welke systemen of gegevens betrokken waren en welke actie je hebt ondernomen. Daarna beoordeel je de ernst op basis van de impact op vertrouwelijkheid, integriteit en beschikbaarheid van gegevens. Voor elke MKB-organisatie die persoonsgegevens verwerkt, is dit geen optionele oefening, de AVG verplicht je ertoe. Hieronder beantwoorden we de meest gestelde vragen over dit proces, stap voor stap.
Wat telt eigenlijk als een beveiligingsincident?
Een beveiligingsincident is elke gebeurtenis die de vertrouwelijkheid, integriteit of beschikbaarheid van informatie in gevaar brengt. Denk aan een phishing-mail die werd geopend, een verkeerd verzonden e-mail met persoonsgegevens, een gestolen laptop of ransomware die bestanden versleutelt. Ook een bijna-incident, waarbij het net goed ging, telt mee.
Veel MKB-ondernemers denken dat een incident alleen telt als er “echt iets mis is gegaan”. Maar de definitie is breder. Zodra er een reële kans bestaat dat gegevens zijn ingezien, gewijzigd of verloren door een onbevoegde partij, spreek je van een incident. Dit geldt ook voor situaties waarbij een medewerker per ongeluk een bestand deelt met de verkeerde ontvanger of waarbij een systeem tijdelijk onbereikbaar is door een aanval.
Concrete voorbeelden van beveiligingsincidenten in het MKB:
- Een medewerker opent een phishing-link en voert inloggegevens in
- Een USB-stick met klantgegevens raakt zoek
- Een e-mail met een factuur of contract wordt naar het verkeerde adres gestuurd
- Ransomware blokkeert toegang tot de boekhouding
Hoe leg je een beveiligingsincident correct vast?
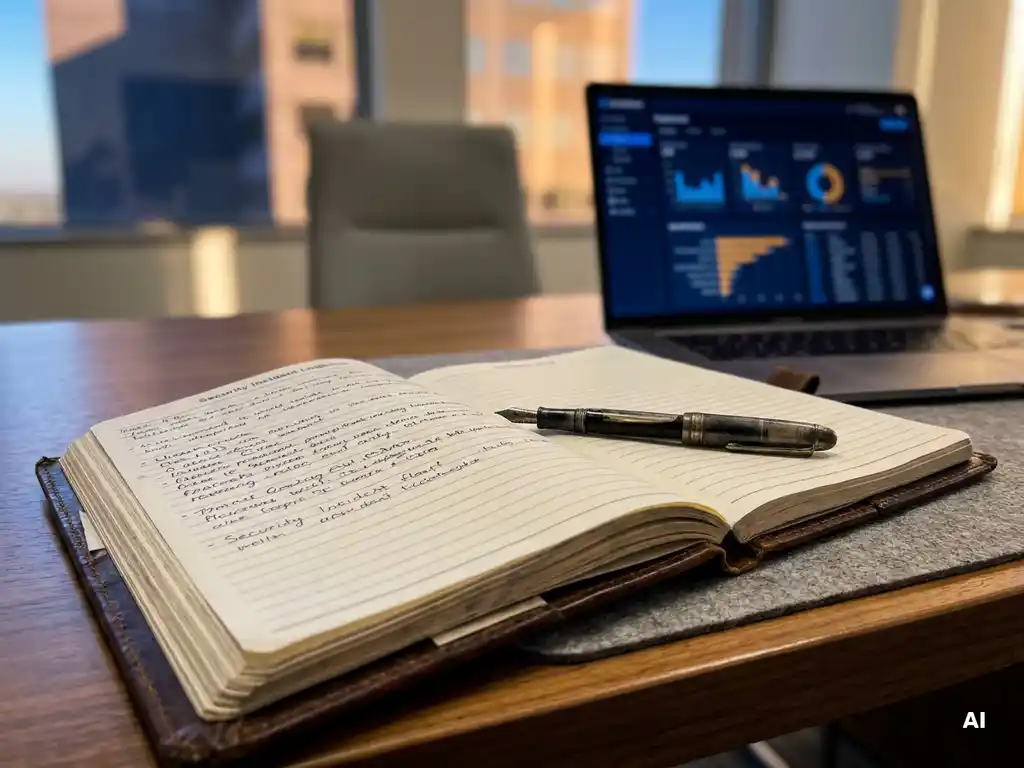
Je legt een beveiligingsincident correct vast door direct na ontdekking een beknopte maar volledige beschrijving te noteren in een incidentenregister. Noteer minimaal: de datum en het tijdstip van ontdekking, een omschrijving van wat er is gebeurd, welke systemen of gegevens betrokken zijn, wie het incident heeft gemeld en welke maatregelen direct zijn genomen.
Een incidentenregister hoeft niet ingewikkeld te zijn. Een gedeeld document of een eenvoudige spreadsheet volstaat voor kleinere organisaties, mits het consistent wordt bijgehouden en toegankelijk is voor de juiste personen. Wat telt, is volledigheid en snelheid: hoe eerder je vastlegt wat er is gebeurd, hoe nauwkeuriger de informatie.
Zorg ook dat je vastlegt wie verantwoordelijk is voor de opvolging. Zonder eigenaarschap blijft een incident hangen in de registratiefase, terwijl de echte schade nog kan toenemen. Bij IT Audit & Services zien we regelmatig dat organisaties incidenten wel signaleren, maar niet systematisch documenteren, met als gevolg dat patronen onzichtbaar blijven.
Hoe beoordeel je hoe ernstig een incident is?
De ernst van een beveiligingsincident beoordeel je aan de hand van drie factoren: de omvang van de getroffen data (hoeveel personen en welke gegevens), de gevoeligheid van die gegevens (bijzondere persoonsgegevens wegen zwaarder) en de waarschijnlijke gevolgen voor de betrokkenen. Hoe groter de impact op deze drie factoren, hoe ernstiger het incident.
Een praktische manier om dit te structureren is het gebruik van een impactclassificatie met drie niveaus: laag, middel en hoog. Bij een laag-risico-incident zijn de gevolgen beperkt en omkeerbaar. Bij een hoog-risico-incident bestaat er een reële kans op identiteitsfraude, discriminatie, financiële schade of reputatieschade voor de betrokkenen.
Stel jezelf bij elk incident de volgende vragen: Zijn er persoonsgegevens betrokken? Zo ja, van wie en welke categorie? Wat is de kans dat die gegevens daadwerkelijk zijn ingezien of misbruikt? En wat zijn de mogelijke gevolgen voor de mensen van wie de gegevens zijn? Die vragen bepalen niet alleen de ernst, maar ook of je verplicht bent te melden.
Wanneer ben je verplicht een incident te melden bij de Autoriteit Persoonsgegevens?
Je bent verplicht een datalek te melden bij de Autoriteit Persoonsgegevens (AP) wanneer het incident een inbreuk op persoonsgegevens betreft die waarschijnlijk een risico oplevert voor de rechten en vrijheden van betrokkenen. Deze melding moet binnen 72 uur na ontdekking worden gedaan. Dat is een harde wettelijke termijn onder de AVG.
Niet elk beveiligingsincident is een meldplichtig datalek. Een interne systeemstoring zonder dataverlies hoeft niet gemeld te worden. Maar een gestolen laptop met onversleutelde klantgegevens wel. De vuistregel: als er een reële kans bestaat op negatieve gevolgen voor mensen van wie je gegevens verwerkt, meld je.
Wanneer de kans op ernstige gevolgen hoog is, denk aan medische gegevens, financiële informatie of gegevens van kwetsbare groepen, ben je ook verplicht de betrokkenen zelf te informeren. Dat is een stap die veel organisaties over het hoofd zien, maar die juridisch en ethisch even zwaar weegt als de melding bij de AP.
Wat doe je nadat een incident is afgehandeld?
Na afhandeling van een beveiligingsincident voer je een evaluatie uit: wat is er precies misgegaan, waarom en wat kun je structureel verbeteren om herhaling te voorkomen? Deze nazorg is minstens zo belangrijk als de directe respons. Zonder evaluatie lost een incident op in de waan van de dag, terwijl de onderliggende kwetsbaarheid blijft bestaan.
Documenteer de conclusies van de evaluatie en koppel ze aan concrete verbeteracties. Denk aan het aanpassen van toegangsrechten, het updaten van wachtwoordbeleid, het trainen van medewerkers of het verbeteren van back-upprocedures. Wijs iemand aan die verantwoordelijk is voor de opvolging en stel een deadline.
Gebruik elk incident ook als leermoment voor het team. Informatiebeveiliging in het MKB staat of valt bij bewustwording. Een phishing-aanval die net mislukte, is een uitgelezen kans om collega’s te laten zien hoe zo’n aanval eruitziet en waarom alertheid loont. Zo bouw je stap voor stap aan een cultuur waarin beveiliging geen ver-van-mijn-bed-show is, maar een gedeelde verantwoordelijkheid.
Hoe Auren u helpt bij informatiebeveiliging
Veel MKB-organisaties weten wel dat ze iets moeten doen aan informatiebeveiliging, maar weten niet waar ze moeten beginnen of ontdekken te laat dat hun incidentprocedures niet op orde zijn. Wij helpen u concreet verder, zonder jargon en zonder overkill.
Wat we voor u kunnen doen:
- Een risicoanalyse van uw IT-omgeving, zodat u weet waar de echte kwetsbaarheden zitten
- Begeleiding bij het opzetten van een incidentenregister en meldprocedure die voldoet aan de AVG
- Ondersteuning bij de vertaling van NIS2 of DORA naar concrete maatregelen voor uw organisatie
- Onafhankelijke IT-audits uitgevoerd door gecertificeerde RE-auditors (NOREA)
Wilt u weten hoe uw organisatie er nu voor staat? Neem contact op met Auren voor een vrijblijvend gesprek. We kijken graag met u mee, nuchter, betrokken en zonder omwegen.
Gerelateerde artikelen
- Welke beveiligingseisen stelt een cyberverzekering?
- Hoe neem ik cyberrisico’s mee bij leveranciersselectie?
- Moeten bedrijven een schadevergoeding betalen voor datalekken?
- Wat zijn de signalen dat je bedrijf toe is aan een herstructurering?
- Wat is herfinanciering en wanneer is het slim om dit te doen?